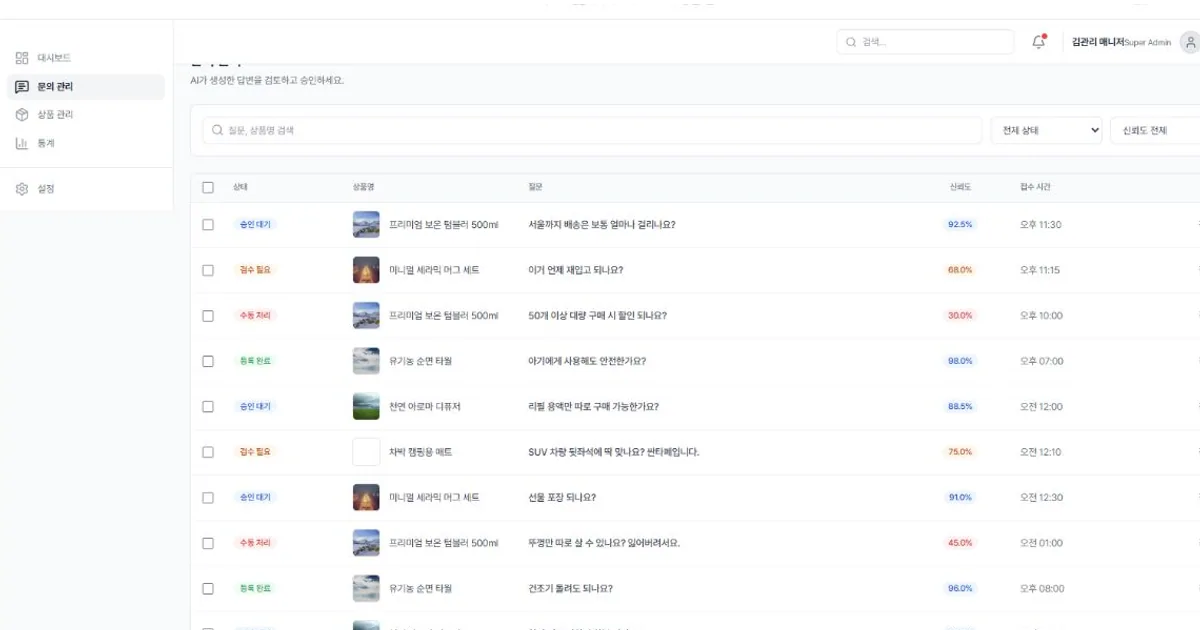
AI가 답변 초안을 만드는 것과 고객에게 발송하는 것은 다른 권한입니다. 조회, 제안, 실행을 한 단계로 묶으면 작은 오판이 외부 행동으로 이어질 수 있습니다. AI 도입이 끝이 아니라 통합이 시작인 이유가 역할과 데이터의 상위 경계를 설명한다면, 이 글은 외부 행동의 권한·승인 정책에 집중합니다.
사람 승인을 남겨야 하는 일곱 순간
- 고객·거래처·공개 채널에 메시지를 발송할 때
- 결제·환불·정산처럼 금전이 움직일 때
- 문서·계정·데이터를 삭제하거나 덮어쓸 때
- 사용자 권한과 접근 범위를 바꿀 때
- 근거가 부족하거나 신뢰도가 기준보다 낮을 때
- 기존 정책에 없는 예외를 처음 처리할 때
- 여러 대상에 같은 행동을 대량 실행할 때
이 일곱 항목은 모든 조직에 똑같이 적용하는 법칙이 아니라 기본 승인 후보입니다. 실제 승인 의무는 데이터 민감도, 담당 역할, 금액, 대상 수, 되돌릴 수 있는지를 조합해 정합니다.
권한을 네 단계로 나눕니다
| 단계 | AI가 할 수 있는 일 | 사람의 역할 |
|---|---|---|
| 조회 | 승인된 데이터 읽기 | 접근 범위 설정 |
| 초안 | 답변·문서·작업안 생성 | 내용 검토 |
| 제안 | 실행 대상·영향 표시 | 승인·반려 |
| 실행 | 승인된 작업 수행 | 결과 확인·취소 판단 |
초안과 제안 단계에서는 AI가 근거와 예상 영향을 함께 보여줘야 합니다. 승인자는 무엇이 바뀌는지, 되돌릴 수 있는지, 대상이 몇 개인지 확인한 뒤 결정합니다.
승인을 형식적인 클릭으로 만들지 않습니다
승인 화면에 전체 원문만 보여주면 중요한 차이를 찾기 어렵습니다. 변경 전후, 외부 수신자, 금액, 삭제 대상, 사용한 근거를 요약해 보여줍니다. 같은 유형이 반복되더라도 일정 금액 이상이나 새로운 대상은 다시 승인하도록 규칙을 둡니다.
승인 뒤 대상·금액·본문이 바뀌면 기존 승인을 무효화하고 다시 검토해야 합니다. 사람 승인 하나만으로 보안이나 법규 준수가 완성되는 것도 아니므로 인증, 최소 권한, 감사 기록과 복구 절차를 별도로 둡니다.
SION.LAB의 S-Agent는 조회·권한·실행과 사람 승인 흐름을 설명합니다. 업무 자동화 운영 체크리스트의 작업 ID, 알림, 감사 기록을 함께 적용하면 승인 이후 결과도 추적할 수 있습니다.
사람 승인은 AI를 느리게 만드는 장치가 아니라 책임이 필요한 행동을 구분하는 장치입니다.
AI를 포함한 전체 자동화 도입 순서는 중소기업 업무 자동화 시작 가이드에서 확인할 수 있습니다.
문의 전에 AI가 실행할 행동, 승인 담당자, 되돌리기 어려운 작업을 준비해 주세요.